Ein Brief im Namen der VR Bank Fulda
Im Namen der VR Bank Fulda eG ist ein gefälschter Brief mit QR-Code im Umlauf. Das Schreiben ist auf den 14. Oktober 2026 datiert und trägt den Betreff „Bestätigung Ihrer Gewerbeanmeldung erforderlich". Es richtet sich an Geschäftskunden und fordert diese auf, ihre Gewerbedaten über einen QR-Code zu bestätigen. Der Brief liegt dieser Redaktion vor und wurde technisch ausgewertet.
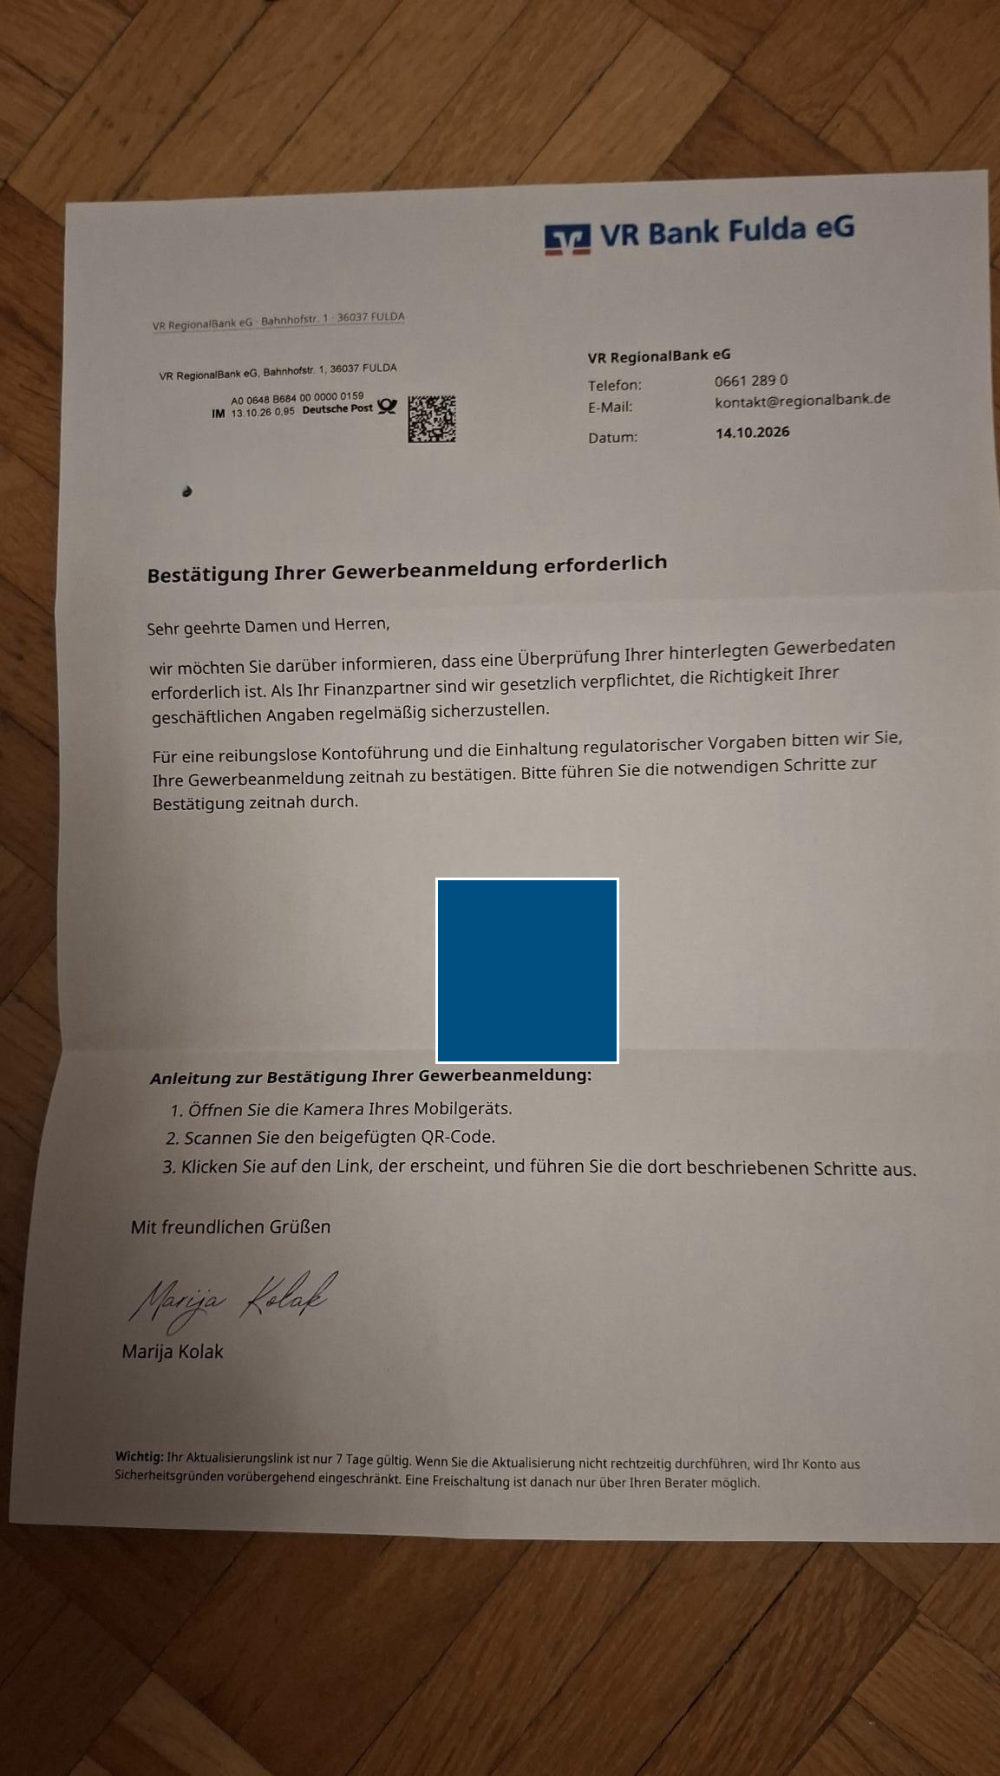
Der gefälschte Brief im Namen der VR Bank Fulda eG, der dieser Redaktion vorliegt. Der QR-Code wurde zum Schutz der Leserinnen und Leser unkenntlich gemacht.
Als Absender nennt das Schreiben die „VR RegionalBank eG, Bahnhofstraße 1, 36037 Fulda" mit der Kontaktadresse kontakt@regionalbank.de. Unterzeichnet ist der Brief mit dem Namen Marija Kolak. Kolak ist Präsidentin des Bundesverbandes der Deutschen Volksbanken und Raiffeisenbanken (BVR) und zeichnet nicht für eine einzelne Bank. Ihre Unterschrift auf dem Schreiben ist gefälscht.
Wohin der QR-Code führt
Der im Brief abgedruckte QR-Code verweist auf die Domain deineupdateseite.com, aufgerufen über die Unteradresse vr.deineupdateseite.com. Die Domain wurde am 17. September 2026 registriert, rund vier Wochen vor dem Datum des Briefes. Als Registrar ist ein Anbieter auf den Bahamas eingetragen, die Namensauflösung läuft über DNSPod.
Die Seite wird über einen Server in Riga in Lettland ausgeliefert. Sie trägt den Titel „Sicherheitsverifizierung" und bildet die Farben und das Erscheinungsbild des Online-Bankings der Volksbanken und Raiffeisenbanken nach. Im Seitenquelltext findet sich ein Verweis auf die Abfrage einer TAN. Damit lassen sich nicht nur Zugangsdaten, sondern auch die Freigabe einzelner Überweisungen abgreifen.
Woran sich der Betrug erkennen lässt
- Der Briefkopf nennt die „VR Bank Fulda eG", der Absender die „VR RegionalBank eG"; die angegebene Adresse kontakt@regionalbank.de gehört zu keiner echten Bankdomain.
- Unterzeichnet ist der Brief mit dem Namen der BVR-Präsidentin Marija Kolak, die für keine einzelne Bank zeichnet.
- Die Zieldomain wurde erst wenige Wochen vor dem Versand registriert und über einen ausländischen Registrar anonymisiert.
- Der Brief baut Zeitdruck auf: Der Link sei nur sieben Tage gültig, andernfalls werde das Konto eingeschränkt.
Teil einer bundesweiten Masche
Der Bundesverband der Deutschen Volksbanken und Raiffeisenbanken hatte bereits Mitte Oktober gewarnt, bundesweit seien gefälschte Briefe mit dem Namen Marija Kolak im Umlauf. Ein vergleichbarer Fall war aus Bottrop und Dorsten bekannt geworden (Bericht). Die Masche heißt Quishing, eine Variante des Phishings, bei der der schädliche Link in einem QR-Code steckt.
Worauf Empfänger achten sollten
- • Scannen Sie den QR-Code aus einem unerwarteten Bankbrief nicht und folgen Sie der Aufforderung nicht.
- • Geben Sie niemals Zugangsdaten oder eine TAN auf einer Seite ein, die Sie über einen QR-Code aus einem Brief erreicht haben.
- • Prüfen Sie den Absender kritisch, besonders wenn künstlicher Zeitdruck aufgebaut wird.
- • Fragen Sie im Zweifel direkt bei Ihrer Bank nach, über die Telefonnummer auf Ihrer Bankkarte oder dem Kontoauszug.
- • Haben Sie den Code bereits gescannt und Daten eingegeben, informieren Sie Ihre Bank und lassen Sie Zugang und Karten sperren.
QR-Code vor dem Öffnen prüfen
QRTrust zeigt die vollständige Zieladresse eines QR-Codes an und prüft sie vor dem Öffnen gegen mehrere Phishing-Datenbanken und KI-Modelle. So wird sichtbar, wohin ein QR-Code aus einem Brief wirklich führt.
QR-Code prüfen →Quellen
- Technische Auswertung des Schreibens und der Ziel-URL durch die QRTrust-Redaktion, 24. Oktober 2026 (QR-Code, Domain-Registrierung, Hosting, Seitenquelltext).
- WAZ: „Zerreißen Sie den Brief" – Volksbank in Bottrop warnt vor neuer Betrugsmasche (20.10.2026)
Über QRTrust
QRTrust ist die erste deutsche QR-Code-Sicherheitsplattform, entwickelt in Dortmund. KI-gestützte Echtzeit-Erkennung, eine lokale Bedrohungsdatenbank und mehrstufige Sicherheitsprüfungen schützen Bürger, Behörden und Unternehmen vor Quishing-Angriffen. DSGVO-konform, gehostet in Deutschland.